Was ist Annex A und warum ist sind dessen Maßnahmen wichtig?
Die ISO 27001:2022 ist der international anerkannte Standard für Informationssicherheits-Managementsysteme (ISMS). Der Annex A der Norm enthält 93 Sicherheitsmaßnahmen („Controls“), die helfen sollen, Risiken rund um die Vertraulichkeit, Integrität und Verfügbarkeit von Informationen zu behandeln.
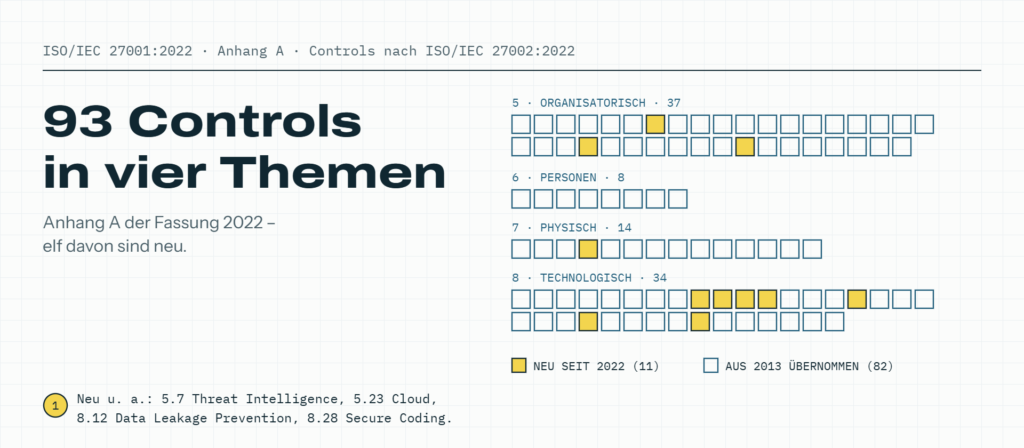
Gegenüber der alten Version von 2013 wurde die Anzahl von 114 auf 93 Controls reduziert. Viele Maßnahmen wurden zusammengefasst oder aktualisiert, 11 davon sind ganz neu hinzugekommen (z. B. Erkenntnisse über Bedrohungen, Cloud-Dienste, physische Sicherheitsüberwachung).
Wichtig: Sie müssen nicht alle 93 Maßnahmen umsetzen. Entscheidend ist, dass Sie anhand Ihrer individuellen Risiken die passenden Controls auswählen – das nennt sich „Statement of Applicability“ (SoA).
Die vier Kategorien der ISO 27001:2022 Controls
Die 93 Maßnahmen sind in vier Gruppen gegliedert:
- Organisatorische Maßnahmen (37 Controls)
- Personenbezogene Maßnahmen (8 Controls)
- Physische Maßnahmen (14 Controls)
- Technologische Maßnahmen (34 Controls)
Im Folgenden geben wir Ihnen einen inhaltlich korrekten, aber vereinfachten Überblick über die Control-Gruppen und deren Inhalte – ideal, wenn Sie verstehen möchten, worauf es in der Praxis ankommt.
1. Organisatorische Controls
Diese Controls betreffen Richtlinien, Verantwortlichkeiten, Prozesse, Lieferantenmanagement und die Behandlung von Vorfällen.
- Informationssicherheitspolitik – Definieren und kommunizieren Sie eine klare Sicherheitsstrategie.
- Rollen & Verantwortlichkeiten – Legen Sie Zuständigkeiten eindeutig fest.
- Projektmanagement – Berücksichtigen Sie Informationssicherheit systematisch in allen Projekten.
- Inventar und Klassifizierung – Wissen Sie, welche Informationen und Systeme Sie besitzen und wie kritisch sie sind.
- Zugriffsregeln – Regeln Sie, wer worauf Zugriff hat – sowohl technisch als auch organisatorisch.
- Cloud & Lieferanten – Schaffen Sie klare Sicherheitsanforderungen für externe Anbieter und Cloud-Dienste.
- Vorfälle und Notfälle – Planen Sie, wie Sie auf Sicherheitsvorfälle reagieren und daraus lernen.
- Compliance & Datenschutz – Beachten Sie rechtliche Anforderungen, schützen Sie personenbezogene Daten.
- Audit & Verbesserung – Überprüfen Sie regelmäßig, ob die Maßnahmen wirken.
Neu in dieser Gruppe (2022): Erkenntnisse über Bedrohungen, Cloud-Sicherheit, Umgang mit IKT-Lieferketten.
2. Personenbezogene Controls
Hier geht es um die Rolle des Menschen in der Informationssicherheit:
- Sicherheitsüberprüfung & Verpflichtung – Überprüfen Sie Personal vor der Einstellung und definieren Sie klare Regeln.
- Sensibilisierung & Schulung – Machen Sie Ihre Mitarbeitenden regelmäßig mit Sicherheitsrisiken vertraut.
- Verantwortung bei Austritt oder Rollenwechsel – Stellen Sie sicher, dass Zugänge rechtzeitig entzogen werden.
- Vertraulichkeit & Disziplinarmaßnahmen – Regeln Sie formale Konsequenzen bei Verstößen und sichern Sie sensible Informationen vertraglich ab.
3. Physische Controls
Diese Controls sichern Gebäude, Räume und physische Infrastruktur:
- Zutrittskontrollen – Nur autorisierte Personen dürfen sensible Bereiche betreten.
- Schutz vor Umweltgefahren – Berücksichtigen Sie z. B. Feuer, Wasser, Stromausfälle.
- Sichere Entsorgung & Gerätewartung – Stellen Sie sicher, dass keine sensiblen Daten auf entsorgten Geräten verbleiben.
- Überwachung & Sichtschutz – Kameras, Sensoren oder Bildschirmfilter können je nach Bedarf Teil des Konzepts sein.
Neu: Maßnahmen zur durchgehenden physischen Sicherheitsüberwachung.
4. Technologische Controls
Der größte Block bezieht sich auf technische Schutzmaßnahmen:
- Zugangskontrolle & Authentifizierung – Steuern Sie präzise, wer Zugriff auf welche Systeme hat.
- Malware- und Schwachstellenschutz – Ergreifen Sie Maßnahmen gegen bekannte Bedrohungen.
- Datensicherung & Wiederherstellung – Sorgen Sie für funktionierende Backups.
- Netzwerksicherheit & Segmentierung – Trennen Sie kritische Systeme sinnvoll voneinander.
- Logging & Monitoring – Überwachen Sie sicherheitsrelevante Aktivitäten und Anomalien.
- Kryptografie & sichere Entwicklung – Schützen Sie Daten mit Verschlüsselung und entwickeln Sie Software nach Security-by-Design.
Neu: Maßnahmen zu Konfigurationsmanagement, Datenmaskierung, Webfilterung und Sicherheit im Entwicklungsprozess.
Nicht alle Controls sind für jedes Unternehmen gleich relevant
Je nach Unternehmensgröße, Branche und Risikobild sind bestimmte Maßnahmen sinnvoll, andere weniger. ISO 27001 schreibt vor, dass Sie Ihre Risiken analysieren und dann in der SoA die passenden Controls auswählen und begründen. Wir helfen Ihnen dabei, diese Auswahl nachvollziehbar und auditfest zu treffen.
Jetzt kostenlose Checkliste herunterladen – Erfahren Sie, welche Maßnahmen für Sie relevant sind.
Lassen Sie sich unterstützen
Wir begleiten Organisationen aller Größen beim Aufbau eines ISMS nach ISO 27001 – vom Gap-Assessment bis zur Vorbereitung auf die Zertifizierung.
Sie wollen wissen, welche Maßnahmen bei Ihnen wirklich notwendig sind?
Interesse an einem unverbindlichen Beratungsgespräch?
ISO 27001:2022 Annex A – Alle 93 Controls im Überblick (Thematisch gegliedert)
Die folgende Übersicht fasst die 93 Controls der ISO 27001:2022 nach Themenblöcken zusammen. Zu jedem Block liefern wir praxisnahe Hinweise, um Ihnen die Umsetzung in Ihrem Unternehmen zu erleichtern. Diese thematische Strukturierung hilft Ihnen dabei, rasch zu verstehen, worauf es bei der Umsetzung ankommt – etwa für eine GAP-Analyse oder als Grundlage für das Statement of Applicability (SoA).
3. Governance
Diese Controls definieren, wie Informationssicherheit organisatorisch gesteuert wird – durch Richtlinien, klare Verantwortlichkeiten und den Einbezug der Geschäftsleitung.
| Norm/Anforderung | Kommentar |
| A.5.1 Informationssicherheitsrichtlinien inkl. Review | Es braucht eine zentrale IS-Richtlinie, die vom Management freigegeben, im Unternehmen kommuniziert und regelmäßig (z.B. jährlich) überprüft wird. Typische Nachweise sind ein dokumentiertes IS-Policy-Dokument und ein formaler Review-Prozess. |
| A.5.2 Rollen und Verantwortlichkeiten | Informationssicherheit darf nicht nebenbei passieren, sondern braucht klar definierte Rollen (z.B. ISMS-Owner, CISO, Asset Owner) mit dokumentierten Aufgaben. Wichtig ist, dass die Verantwortlichen ihre Rolle kennen, diese akzeptiert ist und keine Interessenskonflikte bestehen. |
| A.5.3 Aufgabentrennung (im ISMS) | Kritische Tätigkeiten (z.B. Änderung freigeben und durchführen) sollten nicht von einer Person allein ausgeführt werden, um Missbrauch und Fehler zu vermeiden. In kleinen Unternehmen reicht oft ein dokumentiertes Vier-Augen-Prinzip. |
| A.5.4 Verantwortung der Leitung | Die Geschäftsleitung muss Informationssicherheit sichtbar unterstützen (z.B. durch Ziele, Budget, Entscheidungen). Ohne diese Unterstützung von oberster Stelle bleibt das ISMS meist ein Papiertiger. |
| A.5.5 Kontakt zu Behörden | Es sollten definierte Kontaktstellen zu relevanten Behörden (z.B. Datenschutzbehörde, CERT, Aufsichtsbehörden) existieren. Im Ereignisfall sparen vorbereitete Kontakte und Meldewege wertvolle Zeit. |
| A.5.6 Kontakt zu speziellen Interessensgruppen | Mitgliedschaften in Branchenverbänden oder Security-Communities helfen, frühzeitig von neuen Bedrohungen und Best Practices zu erfahren. Dokumentieren Sie, wo Sie sich informieren (Mailinglisten, Foren, Verbände). |
4. Personalsicherheit
Hier geht es um Personalprozesse – von der Einstellung bis zum Austritt – sowie um Schulungen und Disziplinarmaßnahmen.
| Norm/Anforderung | Kommentar |
| A.6.1 Sicherheitsüberprüfungen | Vor allem bei kritischen Positionen, die viel Vertrauen erfordern, sollten Referenzen, Qualifikationen und ggf. Strafregisterauszüge geprüft werden – im Rahmen der gesetzlichen Vorgaben. Wichtig ist ein klarer, dokumentierter Prozess statt Ad-hoc-Entscheidungen. |
| A.6.2 Beschäftigungs- und Vertragsbedingungen | Arbeits- und Dienstverträge sollten Pflichten zur Informationssicherheit (z.B. Umgang mit Firmenlaptop, Geheimhaltung) klar regeln. Idealerweise wird auch auf einschlägige Policies verwiesen, die ein fester Bestandteil des Vertragswerks sind. |
| A.6.3 Informationssicherheitsbewusstsein, -ausbildung und -schulung | Mitarbeitende brauchen regelmäßige, zielgruppengerechte Schulungen zu Themen wie Phishing, Passwörter, Umgang mit Daten. Messbar wird das z.B. durch Teilnahmequoten, kurze Tests oder simulierte Phishing-Kampagnen. |
| A.6.4 Maßregelungsprozess | Es sollte klar sein, welche Konsequenzen wiederholte oder grobe Verstöße gegen Sicherheitsregeln haben. Ein einfacher, dokumentierter Eskalations- und Disziplinarprozess schützt auch vor Willkür. |
| A.6.5 Verantwortlichkeiten bei Beendigung oder Änderung der Beschäftigung | Bei Austritt oder Rollenwechsel sind Zugriffsrechte, Zutrittskarten und Firmen-Equipment sauber zu entziehen bzw. zu übergeben. Ein standardisierter Offboarding-Check reduziert vergessene Konten oder Geräte. |
| A.6.6 Vertraulichkeits- oder Geheimhaltungsvereinbarungen | NDAs und Geheimhaltungsklauseln sollten den tatsächlichen Umgang mit vertraulichen Informationen abbilden und bei Rollenwechsel oder Austritt weitergelten, wo nötig. Wichtig: Dokumentierte Unterzeichnung und Ablage der Vereinbarungen. |
| A.6.7 Telearbeit (Rechtliche Rahmenbedingungen) | Für Remote Work braucht es klare Vorgaben zu Arbeitsplatz, Technik und Datenschutz (z.B. wer darf mitlesen, welche Netze dürfen genutzt werden). Besonders wichtig ist der Schutz personenbezogener Daten im Homeoffice. |
5. Projektmanagement
Informationssicherheit muss integraler Bestandteil jedes Projekts sein – auch in der Abwicklung von Projekten.
| Norm/Anforderung | Kommentar |
| A.5.8 Informationssicherheit in Projekten | In jedem Projekt sollten Sicherheitsanforderungen früh identifiziert und im Projektplan berücksichtigt werden. Nutzen Sie z.B. eine standardisierte Security-Checkliste beim Projekt-Start. |
| A.8.26 Anforderungen an die Anwendungssicherheit | Sicherheitsanforderungen an Anwendungen (z.B. Authentifizierung, Logging, Privacy) sollten explizit definiert und in User Stories / Spezifikationen aufgenommen werden. So vermeiden Sie teure Nacharbeiten kurz vor dem Go-Live. |
| A.8.29 Sicherheitsprüfung (in Entwicklung und Abnahme) | Vor der Produktivnahme sollten Sicherheitsfunktionen getestet werden (z.B. Code Reviews, Pen-Tests, Security-Tests). Wichtig sind dokumentierte Testergebnisse und klare Kriterien, wann ein Release „sicher genug“ ist. |
Alle 93 Controls der ISO 27001:2022 im Überblick (Tabelle)
Die folgenden Tabellen listen alle 93 Controls aus Anhang A der ISO/IEC 27001:2022 vollständig auf, gegliedert in die vier Themen A.5 bis A.8. Die Spalte „Worum es geht“ enthält unsere eigenen, sinngemäßen Kurzbeschreibungen und keinen Normtext; die deutschen Kurztitel sind ebenfalls eigene Übersetzungen. Den offiziellen Normtext erhalten Sie bei Austrian Standards. Die elf Controls, die 2022 neu hinzugekommen sind, sind mit „(neu)“ gekennzeichnet.
A.5 Organisatorische Controls (37)
| Nr. | Control | Worum es geht |
|---|---|---|
| 5.1 | Informationssicherheitsrichtlinien | Eine von der Leitung freigegebene Leitlinie plus Themenrichtlinien, die bekannt gemacht und regelmäßig überprüft werden. |
| 5.2 | Rollen und Verantwortlichkeiten | Aufgaben in der Informationssicherheit sind klar zugewiesen, dokumentiert und den Beteiligten bekannt. |
| 5.3 | Aufgabentrennung | Unverträgliche Tätigkeiten liegen bei verschiedenen Personen, damit Fehler und Missbrauch auffallen. |
| 5.4 | Verantwortung der Leitung | Führungskräfte fordern von allen Beschäftigten aktiv ein, dass die Sicherheitsregeln eingehalten werden. |
| 5.5 | Kontakt mit Behörden | Zuständige Behörden und Meldewege sind bekannt, damit im Ernstfall rasch kommuniziert werden kann. |
| 5.6 | Kontakt mit speziellen Interessengruppen | Austausch mit Fachverbänden, Foren und Security-Communities bringt aktuelles Wissen ins Haus. |
| 5.7 | Bedrohungsinformationen (neu) | Informationen über aktuelle Bedrohungen werden gesammelt, ausgewertet und in Schutzmaßnahmen übersetzt. |
| 5.8 | Informationssicherheit im Projektmanagement | Sicherheitsanforderungen werden in jedem Projekt von Beginn an berücksichtigt, unabhängig von der Projektart. |
| 5.9 | Inventar der Informationen und zugehörigen Werte | Ein aktuelles Verzeichnis von Informationen, Systemen und sonstigen Werten samt verantwortlicher Person. |
| 5.10 | Zulässige Nutzung von Informationen und Werten | Es ist festgelegt und bekannt, wie Informationen und Geräte genutzt und behandelt werden dürfen. |
| 5.11 | Rückgabe von Werten | Bei Austritt oder Vertragsende werden Geräte, Unterlagen und Zugangsmittel vollständig zurückgegeben. |
| 5.12 | Klassifizierung von Informationen | Informationen werden nach Schutzbedarf eingestuft, zum Beispiel öffentlich, intern oder vertraulich. |
| 5.13 | Kennzeichnung von Informationen | Die Schutzstufe ist an Dokumenten, Dateien und Datenträgern erkennbar. |
| 5.14 | Informationsübertragung | Regeln und Vereinbarungen sorgen dafür, dass Informationen intern wie extern sicher weitergegeben werden. |
| 5.15 | Zugangssteuerung | Ein Konzept regelt nach Geschäftsbedarf, wer auf welche Informationen und Systeme zugreifen darf. |
| 5.16 | Identitätsmanagement | Benutzerkennungen werden über ihren gesamten Lebenszyklus nachvollziehbar angelegt, geändert und entfernt. |
| 5.17 | Authentisierungsinformationen | Passwörter, Token und ähnliche Geheimnisse werden sicher vergeben, verwaltet und verwendet. |
| 5.18 | Zugriffsrechte | Berechtigungen werden beantragt, genehmigt, regelmäßig überprüft und bei Bedarf entzogen. |
| 5.19 | Informationssicherheit in Lieferantenbeziehungen | Risiken durch Lieferanten und Dienstleister werden erkannt und über festgelegte Prozesse gesteuert. |
| 5.20 | Informationssicherheit in Lieferantenvereinbarungen | Die passenden Sicherheitsanforderungen werden mit jedem Lieferanten vertraglich festgehalten. |
| 5.21 | Informationssicherheit in der IKT-Lieferkette | Risiken aus der Lieferkette von Hardware, Software und IT-Services werden gezielt behandelt. |
| 5.22 | Überwachung, Überprüfung und Änderungsmanagement von Lieferantenleistungen | Lieferantenleistungen werden laufend überwacht und bewertet, Änderungen daran kontrolliert umgesetzt. |
| 5.23 | Informationssicherheit bei der Nutzung von Cloud-Diensten (neu) | Auswahl, Nutzung, Verwaltung und Ausstieg aus Cloud-Diensten folgen definierten Sicherheitsvorgaben. |
| 5.24 | Planung und Vorbereitung des Vorfallmanagements | Rollen, Abläufe und Kommunikationswege für Sicherheitsvorfälle sind vorab festgelegt. |
| 5.25 | Beurteilung von und Entscheidung über Sicherheitsereignisse | Gemeldete Ereignisse werden geprüft; danach wird entschieden, ob ein Sicherheitsvorfall vorliegt. |
| 5.26 | Reaktion auf Sicherheitsvorfälle | Vorfälle werden nach dokumentierten Verfahren eingedämmt, behoben und kommuniziert. |
| 5.27 | Lernen aus Sicherheitsvorfällen | Erkenntnisse aus Vorfällen fließen in bessere Maßnahmen ein, damit sich Ähnliches nicht wiederholt. |
| 5.28 | Sammeln von Beweismaterial | Spuren und Nachweise zu Vorfällen werden so gesichert, dass sie verwertbar bleiben. |
| 5.29 | Informationssicherheit bei Störungen | Auch während einer Krise oder Betriebsunterbrechung bleibt ein angemessenes Sicherheitsniveau erhalten. |
| 5.30 | IKT-Bereitschaft für die Betriebskontinuität (neu) | IT-Systeme und IT-Services sind so vorbereitet, dass sie die Wiederanlaufziele des Unternehmens erfüllen. |
| 5.31 | Rechtliche, gesetzliche, regulatorische und vertragliche Anforderungen | Relevante Gesetze, Vorschriften und Vertragspflichten sind ermittelt, dokumentiert und aktuell gehalten. |
| 5.32 | Geistige Eigentumsrechte | Lizenzen, Urheber- und Markenrechte werden eingehalten, etwa bei Software und fremden Inhalten. |
| 5.33 | Schutz von Aufzeichnungen | Wichtige Aufzeichnungen sind vor Verlust, Verfälschung und unbefugtem Zugriff geschützt. |
| 5.34 | Privatsphäre und Schutz personenbezogener Daten | Anforderungen an personenbezogene Daten, etwa aus der DSGVO, werden erkannt und erfüllt. |
| 5.35 | Unabhängige Überprüfung der Informationssicherheit | Das Sicherheitsmanagement wird in Abständen und bei größeren Änderungen unabhängig überprüft. |
| 5.36 | Einhaltung von Richtlinien, Regeln und Normen | Es wird regelmäßig kontrolliert, ob die internen Sicherheitsvorgaben tatsächlich eingehalten werden. |
| 5.37 | Dokumentierte Betriebsabläufe | Betriebsverfahren für IT und Informationsverarbeitung sind beschrieben und für Berechtigte verfügbar. |
A.6 Personenbezogene Controls (8)
| Nr. | Control | Worum es geht |
|---|---|---|
| 6.1 | Sicherheitsüberprüfung | Bewerberinnen und Bewerber werden vor der Einstellung im rechtlich zulässigen Rahmen überprüft. |
| 6.2 | Beschäftigungs- und Vertragsbedingungen | Arbeitsverträge regeln die Pflichten zur Informationssicherheit für Beschäftigte und Organisation. |
| 6.3 | Sensibilisierung, Ausbildung und Schulung | Alle Beschäftigten werden regelmäßig und passend zu ihrer Rolle in Informationssicherheit geschult. |
| 6.4 | Maßregelungsprozess | Ein geregeltes, faires Verfahren legt fest, wie mit Verstößen gegen Sicherheitsregeln umgegangen wird. |
| 6.5 | Verantwortlichkeiten nach Beendigung oder Wechsel der Beschäftigung | Pflichten, die nach Austritt oder Rollenwechsel weiter gelten, sind festgelegt und kommuniziert. |
| 6.6 | Vertraulichkeits- oder Geheimhaltungsvereinbarungen | Geheimhaltungsvereinbarungen mit Personal und Externen sind vorhanden, passend und werden regelmäßig überprüft. |
| 6.7 | Telearbeit | Für das Arbeiten im Homeoffice oder unterwegs gelten eigene, verbindliche Sicherheitsregeln. |
| 6.8 | Meldung von Informationssicherheitsereignissen | Beschäftigte können Verdächtiges einfach und rasch über einen bekannten Kanal melden. |
A.7 Physische Controls (14)
| Nr. | Control | Worum es geht |
|---|---|---|
| 7.1 | Physische Sicherheitsperimeter | Bereiche mit schützenswerten Informationen und Systemen sind baulich klar abgegrenzt und gesichert. |
| 7.2 | Physischer Zutritt | Gesicherte Bereiche können nur Berechtigte betreten, etwa per Schlüssel, Karte oder Empfang. |
| 7.3 | Sichern von Büros, Räumen und Einrichtungen | Büros, Serverräume und Technikräume werden entsprechend ihrem Schutzbedarf abgesichert. |
| 7.4 | Physische Sicherheitsüberwachung (neu) | Gebäude und sensible Bereiche werden laufend auf unbefugten Zutritt überwacht, etwa durch Alarmanlagen. |
| 7.5 | Schutz vor physischen und umweltbedingten Bedrohungen | Vorkehrungen gegen Feuer, Wasser, Stromausfall, Naturereignisse und vorsätzliche Beschädigung. |
| 7.6 | Arbeiten in Sicherheitsbereichen | Für Tätigkeiten in besonders geschützten Bereichen gelten zusätzliche Verhaltensregeln. |
| 7.7 | Aufgeräumter Arbeitsplatz und Bildschirmsperre | Keine offen liegenden Unterlagen, und der Bildschirm wird beim Verlassen des Platzes gesperrt. |
| 7.8 | Platzierung und Schutz von Geräten | Geräte stehen so, dass Umweltrisiken und unbefugter Zugriff möglichst gering sind. |
| 7.9 | Sicherheit von Werten außerhalb der Räumlichkeiten | Laptops, Smartphones und Unterlagen bleiben auch außerhalb des Firmengeländes geschützt. |
| 7.10 | Speichermedien | USB-Sticks, Festplatten und andere Datenträger werden über ihren ganzen Lebenszyklus sicher gehandhabt. |
| 7.11 | Versorgungseinrichtungen | Strom, Klimatisierung und andere Versorgung sind gegen Ausfälle und Störungen abgesichert. |
| 7.12 | Sicherheit der Verkabelung | Strom- und Datenkabel sind vor Abhören, Beschädigung und Störeinflüssen geschützt. |
| 7.13 | Instandhaltung von Geräten | Geräte werden fachgerecht gewartet, damit sie verfügbar und vertrauenswürdig bleiben. |
| 7.14 | Sichere Entsorgung oder Wiederverwendung von Geräten | Vor Entsorgung oder Weitergabe werden Daten und lizenzierte Software nachweislich entfernt. |
A.8 Technologische Controls (34)
| Nr. | Control | Worum es geht |
|---|---|---|
| 8.1 | Endgeräte der Benutzer | Notebooks, Smartphones und andere Endgeräte sind sicher konfiguriert und geschützt, etwa durch Verschlüsselung. |
| 8.2 | Privilegierte Zugriffsrechte | Administrative Rechte werden sparsam vergeben, eng überwacht und regelmäßig überprüft. |
| 8.3 | Einschränkung des Informationszugriffs | Der Zugriff auf Informationen wird entsprechend den festgelegten Zugangsregeln technisch beschränkt. |
| 8.4 | Zugriff auf den Quellcode | Lese- und Schreibzugriff auf Quellcode, Entwicklungswerkzeuge und Bibliotheken ist kontrolliert. |
| 8.5 | Sichere Authentisierung | Anmeldeverfahren passen zum Risiko, zum Beispiel Mehr-Faktor-Authentisierung für kritische Zugänge. |
| 8.6 | Kapazitätssteuerung | Ressourcen werden überwacht und vorausschauend geplant, damit Systeme nicht an ihre Grenzen stoßen. |
| 8.7 | Schutz gegen Schadsoftware | Technische Schutzmaßnahmen und sensibilisierte Nutzer verringern das Risiko durch Malware. |
| 8.8 | Handhabung technischer Schwachstellen | Schwachstellen werden erkannt, bewertet und zeitnah durch Patches oder andere Maßnahmen behoben. |
| 8.9 | Konfigurationsmanagement (neu) | Sichere Standardkonfigurationen werden festgelegt, dokumentiert, überwacht und nur kontrolliert geändert. |
| 8.10 | Löschung von Informationen (neu) | Nicht mehr benötigte Informationen werden in Systemen und auf Datenträgern zuverlässig gelöscht. |
| 8.11 | Datenmaskierung (neu) | Sensible Daten werden je nach Bedarf maskiert, pseudonymisiert oder anonymisiert. |
| 8.12 | Verhinderung von Datenlecks (neu) | Maßnahmen verhindern, dass sensible Informationen unbemerkt abfließen, etwa per E-Mail oder Upload. |
| 8.13 | Sicherung von Informationen | Backups werden nach festgelegter Strategie erstellt und regelmäßig auf Wiederherstellbarkeit getestet. |
| 8.14 | Redundanz von informationsverarbeitenden Einrichtungen | Kritische Systeme sind so redundant ausgelegt, dass die Verfügbarkeitsanforderungen erfüllt werden. |
| 8.15 | Protokollierung | Aktivitäten, Ausnahmen und Fehler werden protokolliert; die Protokolle werden geschützt und ausgewertet. |
| 8.16 | Überwachung von Aktivitäten (neu) | Netze, Systeme und Anwendungen werden auf auffälliges Verhalten überwacht, um Vorfälle früh zu erkennen. |
| 8.17 | Uhrensynchronisation | Alle Systeme nutzen eine einheitliche Zeitquelle, damit Protokolle vergleichbar bleiben. |
| 8.18 | Gebrauch von Hilfsprogrammen mit privilegierten Rechten | Werkzeuge, die Sicherheitsmechanismen umgehen können, sind eingeschränkt und streng kontrolliert. |
| 8.19 | Installation von Software auf Systemen im Betrieb | Software wird auf produktiven Systemen nur nach festgelegten Regeln installiert. |
| 8.20 | Netzwerksicherheit | Netzwerke und Netzwerkgeräte werden abgesichert, verwaltet und kontrolliert. |
| 8.21 | Sicherheit von Netzwerkdiensten | Sicherheitsmerkmale und Servicelevels von Netzwerkdiensten sind festgelegt und werden überwacht. |
| 8.22 | Trennung von Netzwerken | Netze werden nach Schutzbedarf, Nutzergruppen und Systemen segmentiert. |
| 8.23 | Webfilterung (neu) | Der Zugriff auf schädliche oder unerwünschte Websites wird technisch eingeschränkt. |
| 8.24 | Verwendung von Kryptografie | Regeln für Verschlüsselung und Schlüsselverwaltung sind festgelegt und werden umgesetzt. |
| 8.25 | Sicherer Entwicklungslebenszyklus | Für die Entwicklung von Software und Systemen gelten durchgängige Sicherheitsregeln. |
| 8.26 | Anforderungen an die Anwendungssicherheit | Sicherheitsanforderungen werden bei Entwicklung oder Beschaffung von Anwendungen ermittelt und festgelegt. |
| 8.27 | Sichere Systemarchitektur und technische Grundsätze | Grundsätze für sicheres Systemdesign sind dokumentiert und werden in Projekten angewendet. |
| 8.28 | Sichere Programmierung (neu) | Beim Programmieren gelten Regeln für sicheren Code, damit Schwachstellen gar nicht erst entstehen. |
| 8.29 | Sicherheitsprüfung in Entwicklung und Abnahme | Sicherheitstests sind fester Bestandteil von Entwicklung und Abnahme. |
| 8.30 | Ausgelagerte Entwicklung | Auch extern beauftragte Entwicklung wird hinsichtlich Sicherheit gesteuert, überwacht und geprüft. |
| 8.31 | Trennung von Entwicklungs-, Test- und Produktionsumgebungen | Entwicklung, Test und Betrieb laufen in getrennten, jeweils geschützten Umgebungen. |
| 8.32 | Änderungssteuerung | Änderungen an Systemen und Anwendungen durchlaufen einen geregelten Freigabeprozess. |
| 8.33 | Testinformationen | Testdaten werden sorgfältig ausgewählt und geschützt; Echtdaten nur mit besonderer Absicherung. |
| 8.34 | Schutz von Informationssystemen während Audittests | Audits und technische Prüfungen werden so geplant, dass der laufende Betrieb nicht gestört wird. |
Wichtig: Die Tabelle ist kein Pflichtkatalog, den Sie Punkt für Punkt abarbeiten müssen. Welche Controls Sie umsetzen, ergibt sich aus Ihrer Risikobeurteilung und der anschließenden Risikobehandlung. In der Erklärung zur Anwendbarkeit (Statement of Applicability, SoA) halten Sie für jedes der 93 Controls fest, ob es angewendet wird, und begründen Ausschlüsse nachvollziehbar. Wie Annex A mit den Anforderungen der ISO 27001 Norm zusammenhängt und welche Rolle die SoA im Audit spielt, lesen Sie im Überblick zur ISO 27001 Zertifizierung. Für eine erste Standortbestimmung eignet sich unsere ISO 27001 Checkliste mit der Excel-Vorlage zur Annex-A-Gap-Analyse.
Häufige Fragen zu ISO 27001:2022 Annex A
Der Annex A der ISO 27001:2022 enthält 93 Sicherheitsmaßnahmen (Controls), mit denen Risiken für die Vertraulichkeit, Integrität und Verfügbarkeit von Informationen behandelt werden.
Annex A umfasst 93 Controls in vier Gruppen: 37 organisatorische, 8 personenbezogene, 14 physische und 34 technologische Maßnahmen.
Nein. Entscheidend ist, dass Sie anhand Ihrer individuellen Risiken die passenden Controls auswählen und diese Auswahl im Statement of Applicability (SoA) dokumentieren.
Die Zahl der Controls wurde von 114 auf 93 reduziert. Viele Maßnahmen wurden zusammengefasst oder aktualisiert, 11 sind neu hinzugekommen – etwa Erkenntnisse über Bedrohungen, Cloud-Dienste und physische Sicherheitsüberwachung.
Die vollständigen Norminhalte dürfen aus lizenzrechtlichen Gründen nicht öffentlich wiedergegeben werden. Der offizielle Normtext ist über Austrian Standards erhältlich.
Stand: November 2026 – Inhalt basiert auf ISO 27001:2022 (strukturierter Überblick, keine vollständige Wiedergabe der Normtexte).
Hinweis: Die vollständigen Norminhalte dürfen aus lizenzrechtlichen Gründen nicht öffentlich veröffentlicht werden. Der offizielle Normtext ist über Austrian Standards erhältlich.
Autor: Wolfgang Schmidhuber, ISO 27001 Management Consulting